Что вас ждет на практикуме
Вы разберете логику атак: от первоначального доступа до закрепления и развития внутри инфраструктуры. Наши эксперты покажут, как находить в сетевом трафике признаки вторжения, извлекать артефакты, интерпретировать алерты и отделять реальные угрозы от безопасных аномалий. Практические задания построены на реальных кейсах и включают работу с NTA, сетевыми анализаторами и корпоративными протоколами
После практикума вы

Сможете анализировать сетевой трафик и выявлять атаки по сетевым протоколам и артефактам

Будете лучше понимать логику кибератак и поймете, как предотвращать их до того, как действия злоумышленников приведут к ущербу компании
Станете востребованным специалистом благодаря навыкам анализа сетевого трафика и расследования инцидентов

Возьмете в работу методы и инструменты, основанные на реальных кейсах и многолетнем опыте экспертов Positive Technologies
Результат на практике

После практикума
Сотрудники отработали выявление атак на практических кейсах
Теперь они понимают, как строятся атаки на корпоративные сети: от первоначального доступа до развития внутри инфраструктуры. Команда умеет замечать подозрительную активность на ранних этапах и своевременно реагировать — это снижает риск серьезного ущерба для бизнеса

До практикума
Команда поздно замечает развитие атаки
Сотрудникам не хватает практики и насмотренности в актуальных техниках злоумышленников. Отдельные события долго не складываются в общую картину
После спринта
Команда сосредоточилась на реальных угрозах
Сотрудники научились выявлять опасные аномалии и снижать число ложноположительных срабатываний. Аналитики могут точнее расставлять приоритеты и быстрее проверять значимые события
До практикума
Ложные срабатывания перегружают аналитиков
Команде сложно интерпретировать сетевые данные и отделять реальные угрозы от безопасных аномалий. Много времени уходит на проверку шума
После спринта
Команда выстроила единый порядок действий
Сотрудники поняли, как последовательно разбирать алерты, оценивать риски и выбирать дальнейшие действия. Команда быстрее локализует инциденты, это сокращает возможный простой и ущерб
До практикума
Реагирование зависит от конкретного сотрудника
Сетевые алерты трактуются по-разному, единого порядка действий нет. Решения принимаются медленно, растет риск ошибки
Нажмите на карточки, чтобы решить проблемы
После практикума
Команда самостоятельно развивает защиту
Сотрудники освоили сетевые анализаторы, коммерческие и open-source-решения. Компания быстрее адаптирует защиту к своей инфраструктуре и меняющемуся ландшафту угроз
До практикума
Защита отстает от новых угроз
Сотрудникам не хватает актуальных знаний о современных сетях, протоколах и инструментах анализа. Правила обнаружения медленно адаптируются к новым техникам атак
После спринта
Команда отработала сетевую форензику и расследования
На практических заданиях сотрудники освоили сетевую форензику и научились расследовать инциденты при помощи сетевых средств обнаружения. Они умеют восстанавливать цепочку атаки, локализовывать угрозу и выбирать способ реагирования
До практикума
Сетевые расследования затягиваются из-за нехватки практики
Команде сложно интерпретировать сетевые данные и отделять реальные угрозы от безопасных аномалий. Много времени уходит на проверку шума
После спринта
Команда стала самостоятельно расследовать сложные инциденты
Специалисты самостоятельно проводят глубокий анализ трафика и расследуют инциденты. Компания снижает затраты на внешних консультантов и зависимость от их доступности
До практикума
Сложные инциденты требуют внешних экспертов
Глубокий анализ трафика и расследование приходится передавать консультантам. Это увеличивает расходы и затягивает получение результатов
Нажмите на карточки, чтобы решить проблемы
Кому подходит интенсив
Рассчитан на специалистов, знакомых с основами сетей и техник атакующих
Специалисты по информационной безопасности и аналитики SOC
Поймете, как выявлять и предотвращать сетевые атаки на инфраструктуру, интерпретировать данные и работать с ложноположительными срабатываниями
Сетевые администраторы
Получите глубокие знания о техниках злоумышленников и способах их выявления. Научитесь анализировать трафик и защищать сеть с помощью инструментов кибербезопасности
Специалисты по реагированию на инциденты (CERT/CSIRT)
Освоите методы сетевой форензики и расследования инцидентов. Сможете эффективнее анализировать сеть и создавать детекты для новых угроз
Программа практикума
Общий объем и средняя нагрузка образовательной программы:
Общий объем: около 30 часов
Средняя нагрузка: 6–8 часов в неделю
Средняя нагрузка: 6–8 часов в неделю
блок 1
Логика кибератак
Задачи анализа сетевого трафика
Логика и основные этапы атак на компании
Анализ трафика с позиции злоумышленника
блок 2
Устройство и архитектура сети
Выход в интернет
Модели сетевого взаимодействия
Технологии захвата трафика
Архитектура корпоративной сети
блок 3
Технологии и инструменты анализа трафика
Deep Packet Inspection
Технологии анализа сетевого трафика
Основные классы решений
Возможности и ограничения разных инструментов
блок 4
Инструменты и техники атак
Сканирование портов и эксплуатация уязвимостей
Impacket, NTLM relay и Coerce-атаки
Разведка в сетях Active Directory по протоколу LDAP
Фреймворки постэксплуатации
Туннелирование трафика и брутфорс
блок 5
Сценарии сетевых атак
Атаки уровня L2
DCSync, Zerologon и атаки на AD CS
DDoS-атаки и атаки на сети АСУ ТП
Атаки через электронную почту и вредоносное ПО
Анализ зашифрованного трафика (ETA)
блок 6
Работа с алертами и расследование инцидентов
Критерии качественной экспертизы
Требования к эффективной системе анализа сетевого трафика
Работа с алертами и проверка срабатываний
Расследование реальных кибератак
Подведение итогов практикума
Что нужно для успешного старта

Обязательно
Базовые знания сетей: понимание процессов, происходящих «под капотом», когда вы переходите на сайт (например, google.com). Знание принципов работы DNS, HTTP/HTTPS, TCP и UDP.
Понимание основ построения защищённых корпоративных систем, базовые знания о типах уязвимостей и поверхностное понимание механизмов атак.
Стабильный интернет с поддержкой VPN-соединений.
Права локального администратора на компьютере.
Железо: процессор 2 ядра, оперативная память 8 ГБ, свободно 100 ГБ на диске.
Операционная система: Windows 10/11 или актуальная сборка Linux.

Рекомендуемые требования к рабочему месту
Опыт работы с Wireshark: умение анализировать сетевой трафик.
Понимание архитектуры Microsoft Active Directory: базовое знание структуры и принципов работы этой системы.
Разработано специалистами
Positive Technologies
Positive Technologies
Практикум создан теми, кто делает продукты Positive Technologies каждый день. Здесь вы получите из первых рук знания и практические навыки, которые есть только у нас.
Наши спикеры — практикующие эксперты, которые ежедневно расследуют инциденты, строят и защищают инфраструктуру крупных компаний. Они создали практикумы, чтобы делиться реальным опытом и помогать вам отрабатывать навыки, которые помогут в работе с реальными угрозами.
Эксперты
Алексей Леднев
Развивает Threat Hunting и исследует тактики и техники атакующих, чтобы усиливать продукты Positive Technologies. Руководит командой, которая отвечает за экспертизу межсетевого экрана нового поколения PT NGFW
Кирилл Шипулин
Руководит командой, которая исследует сетевые атаки, создает сигнатуры для новых уязвимостей и развивает экспертизу продуктов сетевой безопасности. Работает с Threat Intelligence и ведет интернет-шоу «Хак Так»
Евгений Летягин
Руководит командой, которая обеспечивает поддержку сетевых устройств в продуктах AM, VM, HCC, NCC, Carbon и O2. Обладает глубоким опытом эксплуатации и защиты корпоративных сетей и инфраструктуры сервис-провайдеров
Евгений Бечкало
Исследует вредоносное поведение в сети и создает методы обнаружения новых угроз, встречающихся in-the-wild. Участвовал в защите инфраструктуры одного из министерств РФ и разработке решений Threat Intelligence
Никита Лазарев
Развивает экспертизу PT NAD и методы обнаружения атак в корпоративных сетях. Участвует в создании конкурса IDS Bypass для PHDays и разрабатывает внутренние инструменты для тестирования правил сигнатурного анализа
Андрей Тюленев
Разбирает механику сетевых атак и на ее основе создает детекты для продуктов Positive Technologies. Его работа помогает выявлять действия злоумышленников и не допускать недопустимых событий в инфраструктуре
Ксения Наумова
Изучает вредоносное ПО в сети и совершенствует инструменты анализа трафика для обнаружения новых угроз. Выступает на международных конференциях и организует мероприятия по кибербезопасности для студентов
Дмитрий Еронин
Создает правила обнаружения атак для PT NAD на основе расследований реальных инцидентов. Исследует актуальные хакерские утилиты и сетевые атаки на Active Directory, превращая результаты в новые детекты
Роман Ежов
Развивает методы защиты сетей от сложных атак, повышает безопасность инфраструктуры и создает правила для PT NAD. Обнаруживал уязвимости нулевого дня и помогал устранять их в WAGO, Siemens, Yokogawa и Suricata
Павел Козик
Более 20 лет занимается подготовкой специалистов в области ИТ и ИБ. В Positive Technologies работает методистом образовательных программ и сертификации, использует накопленный опыт при создании их содержания
Оставьте заявку на корпоративное участие
Если вам важно обучить команду по единым стандартам, мы готовы кастомизировать программу под ваши задачи и внутренние процессы

До 40 участников одновременно
Адаптация программы под специфику вашей компании
Гибкий график — обучение в удобное для вас время
Я даю согласие на обработку данных для направления мне рекламных, информационных и других сообщений, участия в исследованиях
Я ознакомлен и соглашаюсь с Пользовательским соглашением и Политикой конфиденциальности, даю согласие на обработку данных в соответствии с Политикой конфиденциальности
Контактное лицо
Опишите потребность

Сообщение об успешной отправке!

Заявка на участие
Участвовать может один специалист или команда
Стоимость для юридических лиц рассчитывается индивидуально — цена во вкладке «Физическое лицо» действует при оформлении участия физическим лицом. Для команд предусмотрены специальные условия: чем больше участников, тем выгоднее стоимость
Чтобы узнать условия, которые подходят именно вашей компании, заполните форму — наш менеджер свяжется с вами, ответит на все вопросы и поможет записаться на интенсив
Полная стоимость участия с НДС:
По запросу
Я даю согласие на обработку данных для направления мне рекламных, информационных и других сообщений, участия в исследованиях
Я ознакомлен и соглашаюсь с Пользовательским соглашением и Политикой конфиденциальности, даю согласие на обработку данных в соответствии с Политикой конфиденциальности


Вы отправляете заявку как
Сообщение об успешной отправке!
Заявка на участие
Полная стоимость участия: 150 000 ₽ с НДС. Можно оплатить всю сумму сразу или оформить рассрочку. Также доступен вариант на 6 месяцев по 25 000 ₽ в месяц
Если хотите сначала уточнить детали, оставьте заявку. Наш менеджер свяжется с вами, ответит на вопросы и поможет выбрать подходящий способ оплаты
Если готовы оформить участие сразу — переходите к оплате
Полная стоимость участия с НДС:
150 000
₽
Платеж при рассрочке на 12 месяцев:
12 500
₽
Я даю согласие на обработку данных для направления мне рекламных, информационных и других сообщений, участия в исследованиях
Я согласен с Договором оферты
Я ознакомлен и соглашаюсь с Пользовательским соглашением и Политикой конфиденциальности, даю согласие на обработку данных в соответствии с Политикой конфиденциальности
Вы отправляете заявку как
Сообщение об успешной отправке!
Часто задаваемые вопросы
Подойдет ли интенсив, если я никогда не работал в ИБ?
Да. Интенсив рассчитан в том числе на тех, кто только начинает путь в ИБ. От вас требуется базовое знание компьютера и пользовательский опыт работы с Linux или Windows.
А если я уже работаю в ИТ — не будет ли скучно?
Нет. Часть материала вы действительно пройдете быстрее, но разделы по кибератакам, сетевой безопасности, AD, веб-уязвимостям и ролям в ИБ-команде будут новыми. К тому же вся практика построена на реальных сценариях
Сколько времени займет прохождение?
Ориентируйтесь на 80 часов. В комфортном темпе (8−10 часов в неделю) вы пройдете программу за три месяца синхронно с остальными участниками потока. В интенсивном режиме уложитесь в 3−4 недели
Что я буду делать в практических кейсах?
В зависимости от раздела: настраивать Linux-систему и конфигурировать права доступа, разбирать сетевой трафик и конфигурировать сетевое окружение, администрировать Windows и Active Directory, анализировать уязвимости веб-приложений. В Guided-кейсах вам поможет пошаговый разбор, в Self-study работать будете самостоятельно, с проверкой по эталонному решению
Нужен ли английский язык?
Да, на уровне чтения технической документации. Значительная часть профессиональных материалов в ИБ написана на английском
Можно ли проходить интенсив без отрыва от работы или учебы?
Да. Программа полностью автономна, нет никаких расписаний, обязательных созвонов и жестких дедлайнов. Вы распределяете нагрузку в удобном для вас темпе
Выдается ли свидетельство?
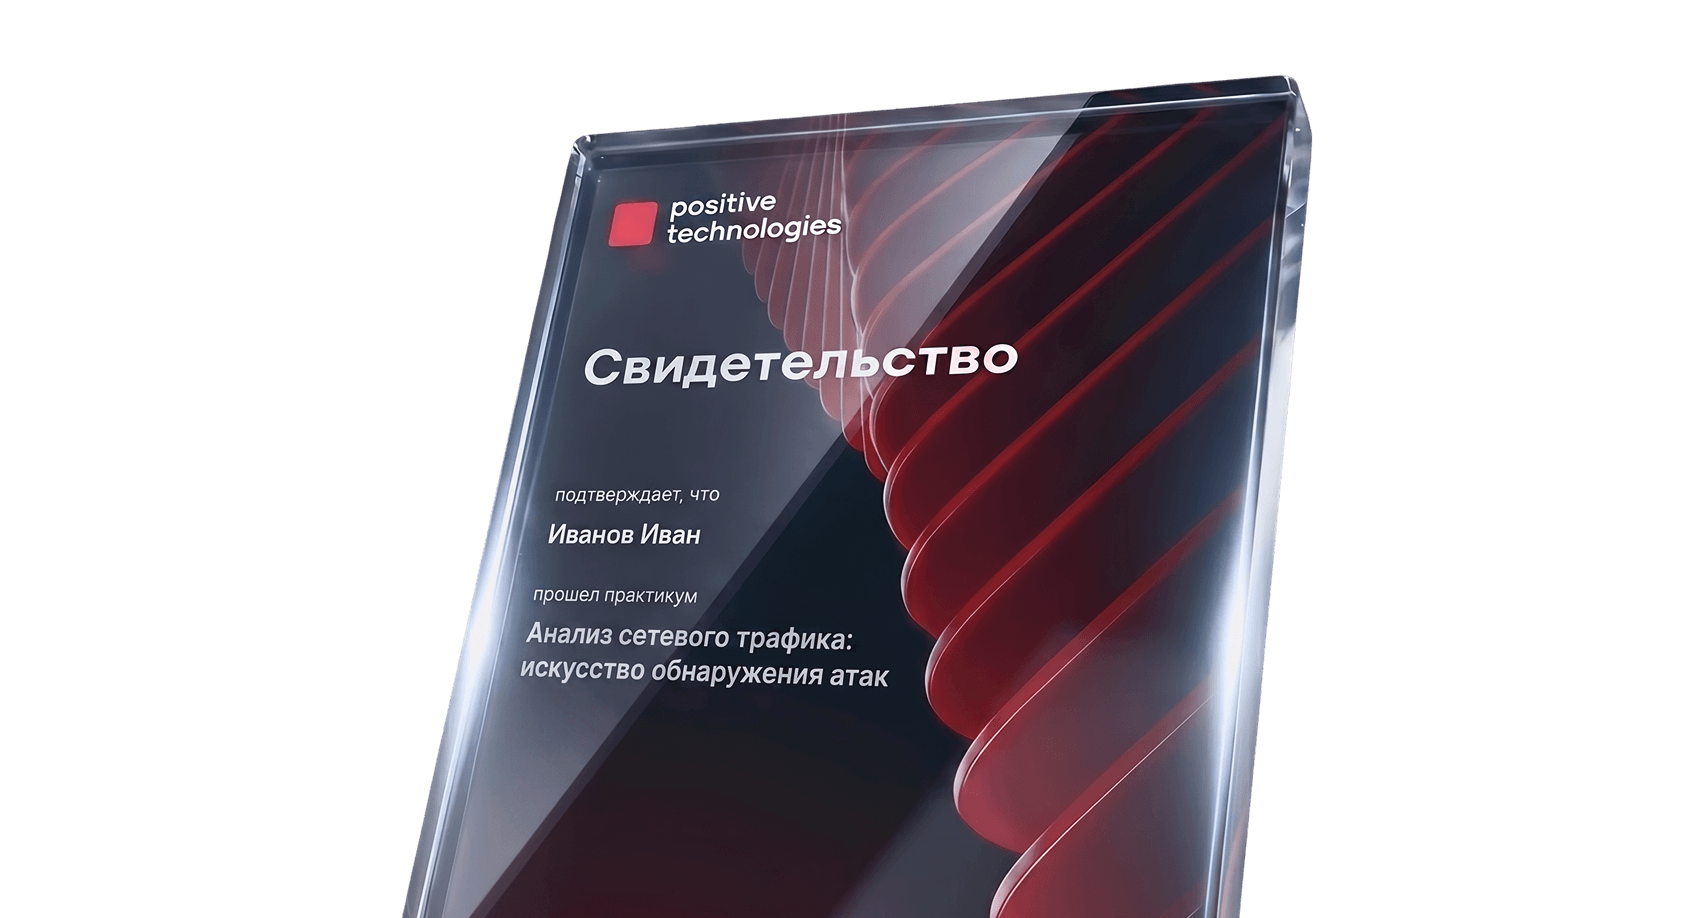
После прохождения интенсива вы получите свидетельство от Positive Technologies, подтверждающее освоение программы
Какое программное обеспечение нужно на моей стороне?
Понадобятся актуальные версии клиента OpenVPN и VirtualBox — инструкции по их установке и настройке уже включены в программу. В зависимости от кейса вы будете работать с готовыми образами. Все действия подробно описаны в материалах интенсива


